Um Linux imutável protege a base do sistema contra alterações diretas no uso cotidiano e oferece um caminho controlado para atualizá-la. Você continua instalando programas, salvando arquivos e personalizando o computador; o que muda é a forma de administrar o sistema operacional.
A ideia lembra o Android: aplicativos e dados pessoais ficam separados de componentes protegidos do sistema. Porém, as distribuições de desktop usam tecnologias diferentes e normalmente oferecem mais opções de administração ao usuário.
- A base protegida reduz alterações acidentais em arquivos essenciais.
- Atualizações atômicas e mecanismos de retorno podem facilitar a recuperação.
- Flatpak, contêineres e ferramentas específicas substituem parte do uso tradicional de gerenciadores de pacotes.
- Imutabilidade não significa invulnerabilidade, nem elimina a necessidade de backup.
O que significa Linux imutável?
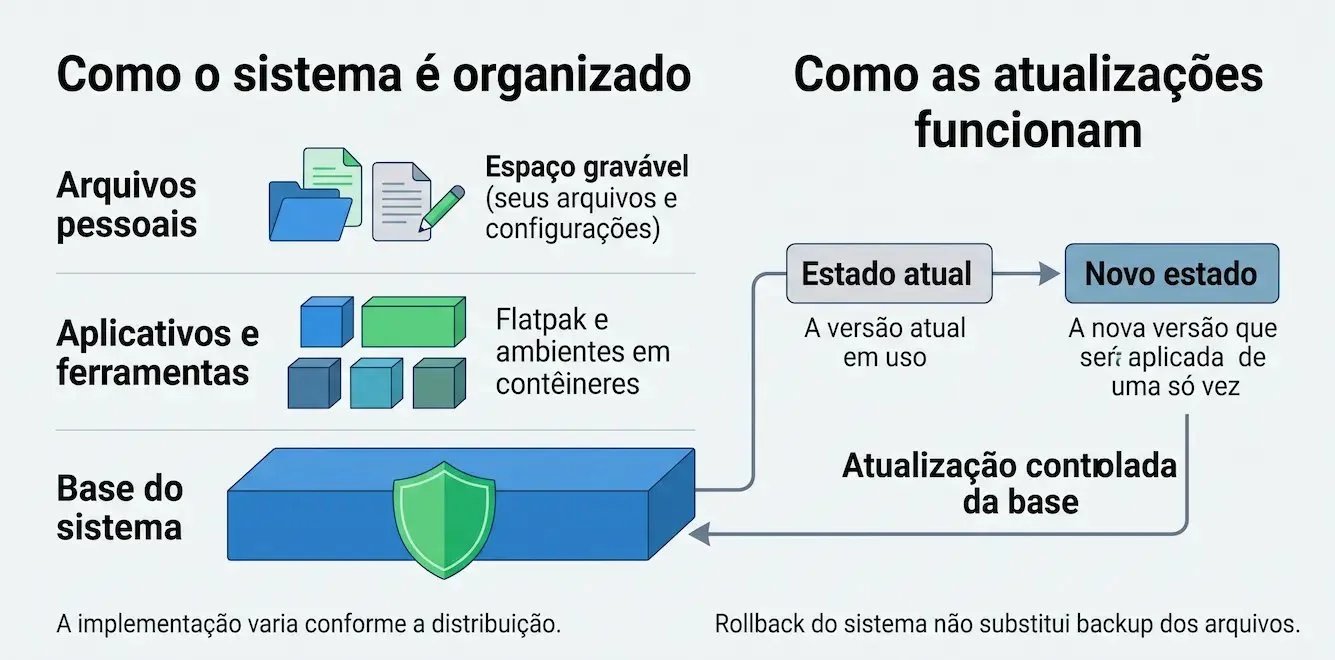
Em uma distribuição tradicional, um gerenciador como APT ou DNF instala e atualiza pacotes diretamente no sistema em uso. Nas distribuições chamadas de imutáveis, a base costuma ser tratada como uma imagem ou um estado controlado, com partes importantes protegidas contra escrita direta.
Isso não torna o disco inteiro somente para leitura. Documentos, configurações pessoais e outros dados continuam sendo gravados normalmente. Os detalhes de quais diretórios são modificáveis variam conforme o projeto.
Também é útil separar três conceitos:
- Imutabilidade: restringe alterações diretas na base gerenciada.
- Atualização atômica: procura ativar um novo estado completo, em vez de deixar uma atualização parcialmente aplicada como estado final.
- Rollback: permite voltar a um estado anterior disponível.
Esses recursos podem trabalhar juntos, mas não são sinônimos. Também não se trata apenas de marcar um arquivo como imutável com chattr: aqui estamos falando da arquitetura de manutenção do sistema.
O Linux imutável funciona como o Android?
Existe uma semelhança importante: instalar aplicativos não precisa modificar a base do sistema. No Android, áreas como system e vendor contêm componentes do sistema, enquanto dados e aplicativos do usuário têm armazenamento separado.
A documentação do Android Verified Boot explica a verificação de integridade e a proteção contra o retorno a versões vulneráveis. Em aparelhos com atualizações A/B, outro estado é preparado para a atualização; o Virtual A/B usa snapshots para parte desse processo, conforme a documentação de atualizações do Android.
No desktop, projetos como Silverblue, Aeon e Vanilla OS também separam o trabalho cotidiano da atualização da base. A comparação é de arquitetura, não uma equivalência entre os mecanismos.
| Aspecto | Linux imutável no desktop | Android em um aparelho comum |
|---|---|---|
| Base do sistema | Gerenciada por imagens, estados ou transações, conforme a distro | Componentes protegidos por mecanismos da plataforma e do fabricante |
| Aplicativos | Flatpak, contêineres ou pacotes administrados pela distro | Aplicativos instalados por lojas ou pacotes compatíveis |
| Dados pessoais | Permanecem em áreas graváveis | Permanecem separados dos componentes protegidos |
| Atualização | Pode ativar uma nova imagem ou geração | Geralmente depende do fabricante e do suporte ao modelo |
| Retorno de versão | Muitas distros oferecem seleção de um estado anterior | Há restrições; não se deve presumir liberdade para fazer downgrade |
Usar um Linux imutável também não torna o computador compatível com APKs automaticamente. Rodar aplicativos Android exige uma solução adicional e compatibilidade própria. Até no celular, os aplicativos que funcionam sem serviços do Google dependem de requisitos além do kernel Linux.
Cinco distribuições para conhecer
A seleção abaixo reúne propostas relevantes para diferentes usos, sem representar um ranking de participação de mercado. O NixOS aparece como uma alternativa relacionada por suas gerações e configuração declarativa, com uma arquitetura diferente das demais.
1. Fedora Silverblue
O Fedora Silverblue é um desktop atômico com GNOME. Combina aplicativos Flatpak, ambientes Toolbx e gerenciamento da base com rpm-ostree. Quem prefere KDE Plasma pode conhecer o Fedora Kinoite, da mesma família Atomic Desktops.
Ponto positivo: separa bem os aplicativos e ambientes de trabalho da manutenção da base.
Ponto negativo: tutoriais que mandam instalar tudo com dnf no sistema principal precisam ser adaptados; pacotes adicionados à base exigem outro fluxo.
2. openSUSE Aeon
O Aeon Desktop propõe uma base pequena, manutenção automatizada, aplicativos pelo Flathub e ambientes Distrobox. A página oficial consultada ainda o apresenta como Release Candidate, informação importante antes de escolher o sistema para uma máquina de trabalho.
Ponto positivo: procura reduzir a manutenção cotidiana, preparando atualizações sem alterar imediatamente o sistema em execução.
Ponto negativo: o estágio de desenvolvimento e o fluxo de administração merecem avaliação cuidadosa antes de uma migração.
3. Vanilla OS
O Vanilla OS combina atualização da base por ABRoot com aplicativos e ferramentas em ambientes separados. O roadmap oficial identifica o Vanilla OS 3 Reunion como a versão atual; instruções antigas para Orchid ou versões anteriores podem não se aplicar.
Ponto positivo: oferece caminhos próprios para aplicativos gráficos, pacotes Debian e ambientes de desenvolvimento.
Ponto negativo: é preciso distinguir Flatpak, VSO, Apx e alterações do host para escolher onde instalar cada componente.
Consulte o guia de instalação de aplicativos do Vanilla OS para o fluxo da versão instalada.
4. Bazzite
O Bazzite é uma opção voltada a jogos em desktops e dispositivos portáteis compatíveis. Sua documentação organiza a instalação de software entre aplicativos gráficos, ferramentas de terminal, contêineres e componentes da base.
Ponto positivo: reúne uma proposta preparada para quem quer jogar e usar aplicativos de desktop.
Ponto negativo: compatibilidade de hardware, drivers e jogos precisa ser conferida; a escolha da imagem e o modelo atômico exigem atenção.
O guia de programas do Bazzite apresenta Flatpak, Homebrew, Distrobox, AppImage e as opções específicas do sistema.
5. NixOS
O NixOS merece uma distinção: ele não é simplesmente uma distribuição com a raiz inteira somente para leitura. Usa o gerenciador Nix, pacotes em caminhos próprios e configurações declarativas para construir gerações do sistema.
Ponto positivo: permite registrar pacotes e serviços em configuração, facilitando reproduzir uma instalação e administrar mudanças.
Ponto negativo: exige aprender o modelo do Nix; instruções que pressupõem a organização de uma distribuição tradicional podem precisar de adaptação.
É uma alternativa especialmente interessante para quem quer tratar a configuração como código, em vez de apenas instalar um desktop com base protegida.
Como instalar programas em um Linux imutável?
A primeira pergunta deve ser: é um aplicativo comum, uma ferramenta de desenvolvimento ou um componente que precisa atuar no sistema principal? Não existe um único comando válido para todas as distribuições.
| Necessidade | Caminho comum | Observação |
|---|---|---|
| Navegador, editor de imagens ou outro app gráfico | Loja de aplicativos e Flatpak | Confira a origem e as permissões do aplicativo |
| Compilador, biblioteca ou ferramenta de terminal | Toolbx, Distrobox, Apx ou VSO, conforme a distro | Instale no ambiente apropriado |
| Driver, módulo ou integração com o sistema | Ferramenta específica da base | Um contêiner não substitui essa instalação |
| Configuração e pacotes no NixOS | Declaração em arquivos Nix | Aplique a configuração para gerar o novo estado |
Aplicativos gráficos com Flatpak
Quando o Flathub estiver configurado, é possível instalar programas pela loja ou pelo terminal. Exemplo com o GIMP:
flatpak install flathub org.gimp.GIMPPara executá-lo ou atualizar aplicativos e runtimes:
flatpak run org.gimp.GIMP
flatpak update
A documentação do Flatpak detalha a configuração de repositórios e os comandos. Instalar ou atualizar um Flatpak normalmente não exige reiniciar o sistema, embora possa ser necessário reabrir o aplicativo.
Ferramentas dentro de um contêiner
No Silverblue, o Toolbx permite criar um ambiente modificável para ferramentas de trabalho. Um exemplo de sequência é:
toolbox create
toolbox enter
Dentro de um ambiente Fedora, instale o Git com:
sudo dnf install gitNesse caso, o pacote entra no ambiente, não na base do host. O guia do Toolbx explica a criação; a documentação de funcionamento esclarece a integração com diretórios e recursos do usuário.
Contêiner de desenvolvimento não equivale a uma barreira de segurança para programas suspeitos. Toolbx e ferramentas semelhantes podem compartilhar arquivos e outros recursos com o host.
No Vanilla OS 3, o guia oficial orienta usar Flatpak para a maioria dos aplicativos e VSO para pacotes Debian. Por exemplo, após inicializar o ambiente nativo quando necessário:
vso native init
vso native install git
Apx atende ambientes personalizados. Isso não significa executar apt install diretamente sobre a base protegida.
Componentes que precisam ficar na base
No Silverblue, o rpm-ostree permite adicionar pacotes em camadas. Esse caminho é diferente de instalar um aplicativo Flatpak e normalmente prepara uma mudança aplicada após reiniciar.
Nos outros projetos, siga a ferramenta e a documentação correspondentes. Não tente transformar a base em um sistema tradicional liberando escrita indiscriminadamente para seguir um tutorial de outra distro.
Programas e serviços no NixOS
Na configuração existente de /etc/nixos/configuration.nix, um exemplo de declaração de pacote é:
environment.systemPackages = with pkgs; [
  git
];
Integre a declaração à configuração existente, preservando os outros pacotes e opções. Depois, aplique:
sudo nixos-rebuild switchA wiki oficial sobre configuração do NixOS explica o processo. Serviços também podem precisar de opções próprias: adicionar um pacote à lista não necessariamente habilita o serviço.
Quais são os pontos positivos?
- Base mais previsível: aplicativos e ferramentas podem ficar separados dos componentes essenciais.
- Menos alterações acidentais: o fluxo desencoraja substituir arquivos do sistema manualmente.
- Recuperação mais organizada: estados anteriores podem facilitar a volta após um problema de atualização, quando disponíveis.
- Ambientes de trabalho separados: projetos podem usar conjuntos de ferramentas diferentes sem concentrar tudo no host.
- Manutenção padronizada: imagens e configurações declarativas ajudam a reduzir diferenças entre instalações.
Esses benefícios dependem da implementação e do uso. Uma atualização completa ainda pode conter um bug; atomicidade evita um tipo de inconsistência, não todos os defeitos de software.
Quais são os pontos negativos?
- Aprendizado inicial: muda a forma de instalar, atualizar e diagnosticar programas.
- Integrações específicas: VPNs corporativas, drivers e programas que esperam alterar o host podem exigir procedimentos próprios.
- Mais uso de armazenamento: imagens, estados antigos, runtimes e contêineres podem ocupar espaço adicional.
- Reinicializações para a base: algumas mudanças só entram em vigor ao iniciar o novo estado.
- Permissões e integração de aplicativos: acesso a dispositivos, arquivos e recursos do desktop pode exigir ajustes.
- Rollback não é backup: voltar a uma base anterior não recupera automaticamente documentos apagados nem desfaz todos os dados de aplicativos.
Também não há imunidade a malware: arquivos pessoais, credenciais e permissões continuam importantes. A base protegida é uma característica de manutenção e proteção, não uma promessa de que qualquer programa pode ser executado sem risco.
Qual distribuição escolher?
Para explorar um desktop atômico com GNOME, comece avaliando o Silverblue. Para jogos, confira o Bazzite e a compatibilidade do equipamento. Aeon e Vanilla OS apresentam propostas diferentes de manutenção e ambientes. O NixOS faz mais sentido quando o objetivo inclui aprender configuração declarativa.
Antes de migrar, liste seus aplicativos e periféricos, confira os caminhos de instalação e experimente a distribuição em uma máquina virtual ou equipamento de teste. Para quem está começando no terminal, os recursos para aprender comandos Linux podem ajudar nessa adaptação.
Perguntas frequentes
Um Linux imutável impede salvar arquivos?
Não. Os dados do usuário continuam em áreas graváveis. A proteção se concentra na base gerenciada, com detalhes que variam entre os projetos.
Posso usar qualquer tutorial de Ubuntu ou Fedora?
Confira primeiro onde o comando será executado. Um gerenciador pode funcionar dentro de um contêiner e não ser o caminho indicado no host. Alterações em drivers, serviços e kernel precisam seguir a distribuição instalada.
É possível voltar depois de uma atualização ruim?
Várias dessas distribuições oferecem estados anteriores ou gerações para recuperação. A disponibilidade e o procedimento variam, e dados pessoais precisam de backup separado.